
Webサイトのアドレスが「https://」で始まり、ブラウザに鍵マークが表示されるのは、「SSLサーバー証明書」が正しく設定されているためです。
この証明書には有効期限があり、期限が切れるとサイトを開いた方の画面に「この接続は安全ではありません」といった警告が表示されてしまいます。
実はいま、この証明書の有効期間が、業界全体のルールとして段階的に短くなっています。
今回は、その流れと影響についてご紹介します。
1. 有効期間はこう変わります
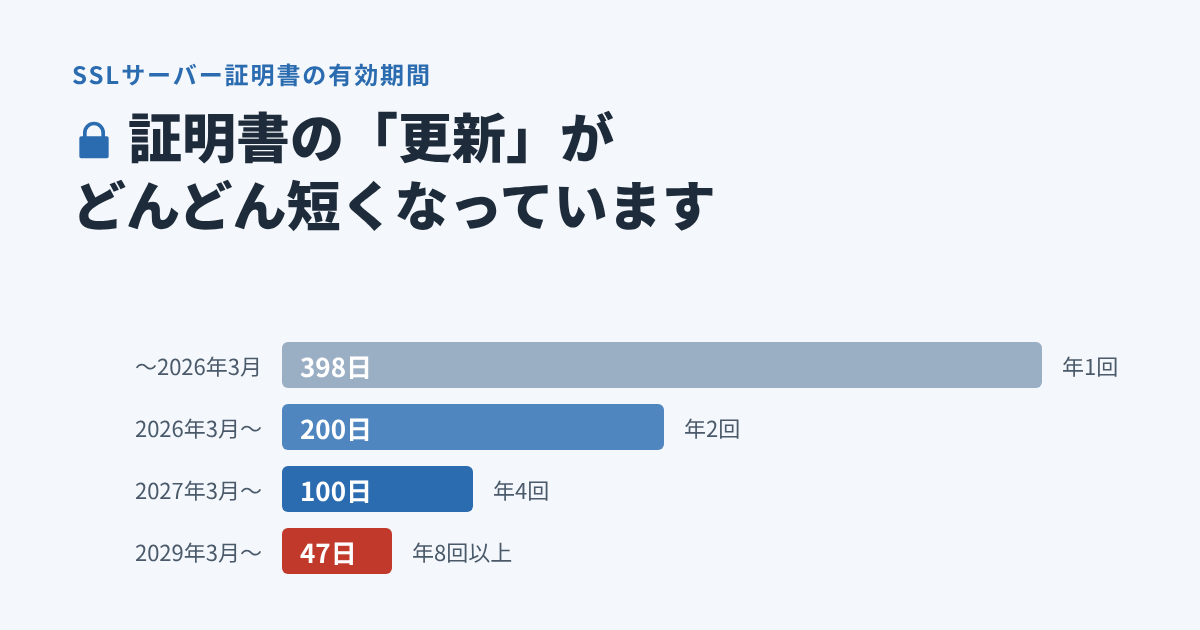
証明書を発行する認証局とブラウザメーカーでつくる業界団体(CA/Browser Forum)の決定により、証明書の最長有効期間は次のように短縮されていきます。
| 発行時期 | 最長有効期間 | 更新の目安 |
|---|---|---|
| 2026年3月14日まで | 398日 | 年1回 |
| 2026年3月15日から | 200日 | 年2回 |
| 2027年3月15日から | 100日 | 年4回 |
| 2029年3月15日から | 47日 | 年8回以上 |
すでに今年の3月から「200日」のルールが始まっており、これまで年に1回だった更新作業が、数年後には1〜2か月に1回のペースになる計算です。
2. なぜ短くするのか
万が一、証明書の情報が漏れたり不正に使われたりした場合でも、有効期間が短ければ悪用される期間を限定できます。
また、こまめに入れ替えることで、より新しく安全な仕組みへの切り替えもスムーズになります。
「安全のために、鍵をこまめに交換する」とイメージしていただくとわかりやすいかもしれません。
3. 運用への影響
- 更新回数が大幅に増える
1枚の証明書でも更新の手間が年に何倍にもなり、管理するサイトが多いほど負担が大きくなります。 - ドメインの確認手続きも頻繁に
証明書の発行時には「このドメインの持ち主であること」の確認が必要ですが、2029年以降はこの確認結果を使い回せる期間も10日に短くなり、ほぼ毎回の確認が必要になります。 - 「うっかり期限切れ」のリスク
更新の間隔が短くなるほど、人の手と記憶に頼った管理では見落としが起きやすくなります。
おわりに
こうした変化に対応するため、期限の一元管理や更新作業の自動化など、仕組みで確実に守る体制づくりがますます重要になっています。
弊社でも、お客さまのサイトを期限切れで止めることのないよう、これからも安全かつ確実に証明書の管理・更新を進めてまいります。